Một ký tự đánh tráo, nguy cơ mất tài khoản ngân hàng
Trong bối cảnh các giao dịch, thanh toán và trao đổi thông tin diễn ra hàng ngày trên môi trường số, các thủ đoạn lừa đảo trực tuyến liên tục biến đổi, các đối tượng có thể tận dụng những khác biệt rất nhỏ trong công nghệ và cách hiển thị thông tin để đánh lừa người dùng.
Đánh tráo danh tính bằng những ký tự gần như giống hệt
Một trong những hình thức đáng chú ý là tấn công đồng dạng tên miền (IDN Homograph Attack). Tấn công đồng dạng tên miền là hình thức giả mạo địa chỉ website bằng cách sử dụng những ký tự có hình thức giống hoặc gần giống nhau nhưng thuộc các bảng chữ cái khác nhau. Chẳng hạn, chữ “a” trong bảng chữ cái Latinh và chữ “а” trong bảng chữ cái Cyrillic (chữ “a” trong tiếng Nga) có hình dáng gần như giống hệt khi hiển thị trên màn hình. Sự tương đồng này có thể khiến người dùng khó nhận ra địa chỉ website đã bị thay đổi.
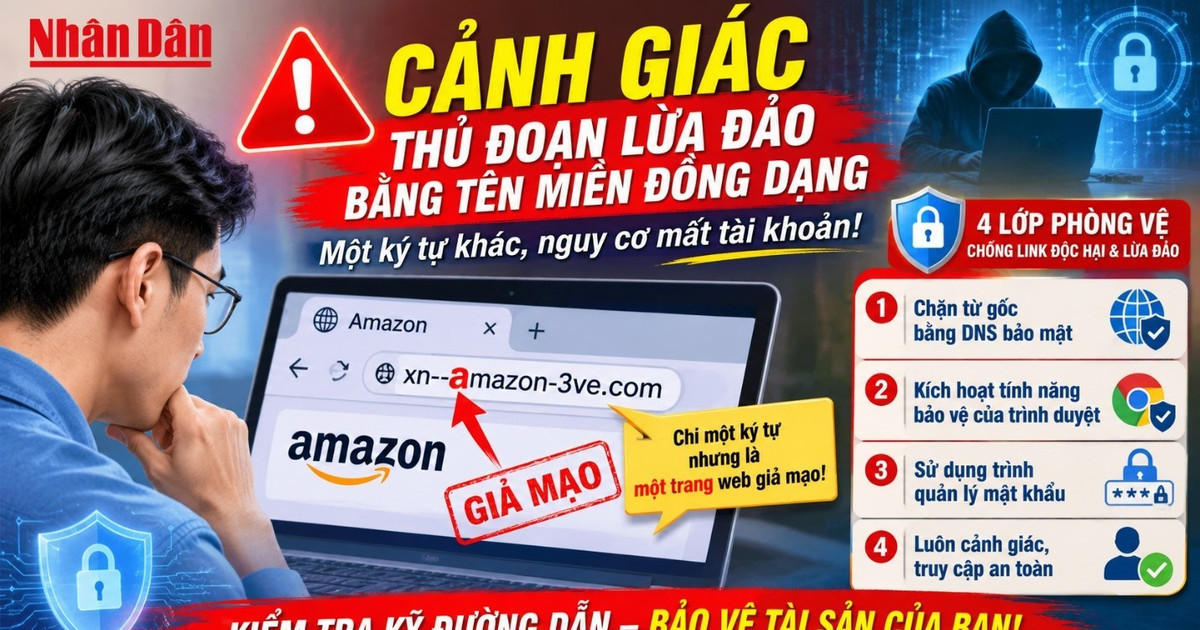
Lợi dụng đặc điểm đó, các đối tượng lừa đảo có thể đăng ký tên miền chứa những ký tự dễ gây nhầm lẫn, tạo lập địa chỉ website giả mạo ngân hàng, mạng xã hội hoặc sàn thương mại điện tử quen thuộc. Chẳng hạn, tên miền chính thức “amazon.com” sử dụng chữ “a” thuộc bảng chữ cái Latinh. Trong khi đó, một tên miền giả mạo có thể thay chữ “a” đầu tiên bằng chữ “а” thuộc bảng chữ cái Cyrillic. Hai địa chỉ nhìn gần như giống nhau nhưng về mặt kỹ thuật, chúng là hai tên miền khác nhau.
Để hỗ trợ sử dụng tên miền bằng nhiều ngôn ngữ, hệ thống Internet áp dụng cơ chế tên miền quốc tế hóa IDN (Internationalized Domain Names), cho phép tên miền chứa các ký tự Unicode. Do hệ thống DNS truyền thống được thiết kế để xử lý các ký tự ASCII, những nhãn tên miền có chứa ký tự Unicode được chuyển sang dạng mã tương thích ASCII (ASCII-Compatible Encoding – ACE) bằng thuật toán Punycode. Dạng mã hóa này có tiền tố “xn--”.
Chẳng hạn, tên miền “аmazon.com”, trong đó chữ “а” đầu tiên thuộc bảng chữ cái Cyrillic, có nhãn tên miền được mã hóa thành “xn--mazon-3ve.com”. Đây là cơ chế kỹ thuật hợp pháp, không phải lỗ hổng bảo mật. Vì vậy không phải mọi tên miền có tiền tố “xn--” đều độc hại. Tuy nhiên, nguy cơ phát sinh từ việc trình duyệt không nhất thiết hiển thị tên miền dưới dạng Punycode. Tùy chính sách bảo mật, trình duyệt có thể giải mã và hiển thị lại các ký tự Unicode ban đầu nếu tên miền đáp ứng những tiêu chí nhất định. Khi tên miền giả mạo được hiển thị bằng những ký tự Unicode gần giống địa chỉ chính thức, người dùng có thể khó nhận ra sự khác biệt bằng mắt thường.
Các trình duyệt hiện đại như Chrome và Firefox đều có cơ chế kiểm tra, hạn chế hiển thị những tên miền chứa ký tự hoặc tổ hợp ký tự có nguy cơ gây nhầm lẫn, trong đó có các trường hợp kết hợp nhiều hệ chữ. Tuy nhiên, những biện pháp này không thể bảo đảm phát hiện mọi hình thức giả mạo tên miền. Vì vậy, người dùng vẫn cần chủ động kiểm tra địa chỉ website, nhất là trước khi đăng nhập, cung cấp thông tin cá nhân hoặc thực hiện giao dịch tài chính.
Bên cạnh việc khai thác sự tương đồng giữa các bảng chữ cái, các đối tượng còn có thể thay thế chữ cái bằng chữ số hoặc ký tự có hình dáng gần giống nhau. Chẳng hạn thay chữ “o” bằng số “0” để tạo ra những địa chỉ như “g00gle.com”. Đây là một dạng giả mạo tên miền bằng ký tự tương tự, thường được xếp vào nhóm tấn công dựa trên sự nhầm lẫn về tên miền, dù không phải trường hợp điển hình của tấn công đồng dạng dựa trên Unicode.
Sau khi tạo lập website giả mạo, các đối tượng có thể thiết kế giao diện gần giống trang chính thức, sử dụng logo, hình ảnh, màu sắc và bố cục quen thuộc để tạo lòng tin. Người dùng truy cập vào những trang này có thể được yêu cầu đăng nhập, cung cấp mật khẩu, mã xác thực hoặc thông tin thẻ ngân hàng. Nếu không nhận diện được sự khác biệt giữa địa chỉ thật và địa chỉ giả, nạn nhân có nguy cơ bị đánh cắp thông tin, chiếm quyền truy cập tài khoản, mất tiền hoặc tiếp tục trở thành mục tiêu của các hành vi lừa đảo khác.
Đáng lo ngại, những đường dẫn giả mạo thường được phát tán qua tin nhắn, thư điện tử, mạng xã hội hoặc các ứng dụng trao đổi trực tuyến. Tâm lý tin tưởng vào thương hiệu quen thuộc, kết hợp với sự vội vàng khi nhận được thông báo yêu cầu xác minh tài khoản, nhận thưởng hoặc xử lý giao dịch, có thể khiến người dùng bỏ qua bước kiểm tra địa chỉ website trước khi truy cập.
Bốn lớp bảo vệ trước nguy cơ lừa đảo
Theo các chuyên gia an ninh mạng, phòng ngừa tấn công đồng dạng tên miền cần được thực hiện đồng thời ở nhiều cấp độ, từ hệ thống mạng, trình duyệt, công cụ xác thực đến thói quen sử dụng Internet của mỗi người.
Thứ nhất, chủ động sử dụng DNS bảo mật để hạn chế truy cập tên miền độc hại.
DNS là hệ thống giúp chuyển đổi tên miền thành địa chỉ IP để thiết bị kết nối đến website. Một số dịch vụ DNS bảo mật có khả năng lọc và chặn các tên miền được xác định là chứa mã độc hoặc có dấu hiệu lừa đảo.
Người dùng có thể tìm hiểu, lựa chọn các dịch vụ DNS có tính năng bảo vệ như Cloudflare DNS for Families hoặc AdGuard DNS. Đồng thời cấu hình trên thiết bị cá nhân hoặc bộ định tuyến Wi-Fi theo hướng dẫn chính thức của nhà cung cấp.
Lớp bảo vệ này có thể giúp ngăn kết nối đến một số tên miền nguy hiểm ngay từ bước phân giải DNS. Tuy nhiên, hiệu quả phụ thuộc vào danh sách tên miền được nhận diện và chính sách lọc của dịch vụ. DNS bảo mật không thể bảo đảm chặn được tất cả website lừa đảo.
Thứ hai, kích hoạt các tính năng bảo vệ của trình duyệt.
Các trình duyệt phổ biến như Chrome, Edge, Firefox và Safari đều có những cơ chế bảo vệ người dùng trước website độc hại hoặc đáng ngờ.
Người dùng nên kiểm tra và bật các tính năng duyệt web an toàn, cảnh báo lừa đảo, chống mã độc theo hướng dẫn của từng trình duyệt. Với những trình duyệt hỗ trợ chế độ bảo vệ nâng cao, có thể cân nhắc sử dụng để tăng khả năng phát hiện các mối đe dọa trực tuyến.
Một số trình duyệt còn có cơ chế hiển thị tên miền dưới dạng Punycode khi phát hiện địa chỉ có nguy cơ gây nhầm lẫn. Tuy nhiên, cách hiển thị và khả năng nhận diện giữa các trình duyệt có thể khác nhau. Vì vậy, không nên cho rằng chỉ cần trình duyệt không cảnh báo là website chắc chắn an toàn. Người dùng vẫn cần chủ động kiểm tra tên miền, đặc biệt trước khi đăng nhập hoặc thực hiện giao dịch tài chính.
Thứ ba, sử dụng trình quản lý mật khẩu để hạn chế nguy cơ bị đánh cắp thông tin đăng nhập.
Trình quản lý mật khẩu giúp người dùng lưu trữ, quản lý mật khẩu và tự động điền thông tin đăng nhập trên những website đã được nhận diện.
Các công cụ như Bitwarden hoặc 1Password có khả năng đối chiếu địa chỉ website đang truy cập với tên miền đã lưu thông tin đăng nhập. Khi tên miền giả mạo khác với tên miền chính thức, trình quản lý mật khẩu thường sẽ không tự động điền thông tin.
Đây là một lớp bảo vệ quan trọng trước những website giả mạo có giao diện gần như giống hệt trang thật. Tuy nhiên, người dùng vẫn cần kiểm tra địa chỉ website, không tự ý nhập mật khẩu vào trang lạ và chỉ sử dụng những công cụ quản lý mật khẩu đáng tin cậy.
Thứ tư, hình thành thói quen truy cập Internet an toàn.
Dù các công nghệ bảo mật ngày càng phát triển, sự chủ động và cảnh giác của người dùng vẫn đóng vai trò quan trọng trong việc phòng ngừa lừa đảo.
Người dùng cần hạn chế nhấp trực tiếp vào đường dẫn được gửi từ những tài khoản lạ, tin nhắn không rõ nguồn gốc hoặc email có nội dung bất thường. Đặc biệt, cần cảnh giác với những thông báo thúc giục đăng nhập ngay, xác minh tài khoản, nhận hoàn tiền hoặc cập nhật thông tin ngân hàng.
Đối với các tài khoản quan trọng như ngân hàng, mạng xã hội và dịch vụ thương mại điện tử, nên chủ động nhập địa chỉ website đã biết hoặc sử dụng dấu trang (bookmark) được lưu từ trước.
Người dùng cũng nên ưu tiên ứng dụng chính thức được tải từ App Store hoặc Google Play, đồng thời kiểm tra kỹ tên nhà phát triển và thông tin ứng dụng. Việc sử dụng ứng dụng chính thức có thể giảm nguy cơ truy cập nhầm website giả mạo, nhưng không đồng nghĩa với việc mọi ứng dụng đều an toàn tuyệt đối.
Không để một thao tác bất cẩn dẫn đến mất tài sản
Tấn công đồng dạng tên miền cho thấy, trong môi trường số, những khác biệt rất nhỏ về ký tự có thể tạo ra nguy cơ lớn đối với an toàn thông tin cá nhân. Các đối tượng lừa đảo không chỉ lợi dụng sự thiếu hiểu biết về công nghệ mà còn khai thác tâm lý chủ quan, vội vàng và tin tưởng vào hình thức hiển thị của người dùng.
Để bảo vệ tài khoản và tài sản, mỗi người cần chủ động trang bị kiến thức về an ninh mạng, sử dụng các công cụ bảo vệ phù hợp và duy trì thói quen kiểm tra thông tin trước khi thực hiện giao dịch trực tuyến.
Khi phát hiện đường dẫn có dấu hiệu giả mạo, người dùng không nên tiếp tục truy cập, không cung cấp thông tin cá nhân, mật khẩu, mã OTP hoặc dữ liệu thẻ ngân hàng. Trường hợp đã nhập thông tin đăng nhập trên website nghi vấn, cần nhanh chóng đổi mật khẩu từ thiết bị và địa chỉ chính thức, liên hệ ngân hàng nếu có nguy cơ lộ thông tin tài chính, đồng thời thông báo cho cơ quan chức năng để được hướng dẫn xử lý.
Trong cuộc chiến chống lừa đảo trên không gian mạng, công nghệ bảo mật chỉ phát huy hiệu quả khi đi cùng ý thức cảnh giác và trách nhiệm của người sử dụng. Mỗi thao tác kiểm tra trước khi nhấp chuột, mỗi lần xác thực địa chỉ truy cập chính là một bước thiết thực để bảo vệ thông tin cá nhân, tài sản và sự an toàn của cộng đồng.
Duy Long - Quang Huy